من يراقب من يراقب العالم؟
الامتداد الإسرائيلي في البنية الرقمية العالمية
2026-11-21 · A.F. Sadek
النسخة الإنجليزية: اقرأ بالإنجليزية
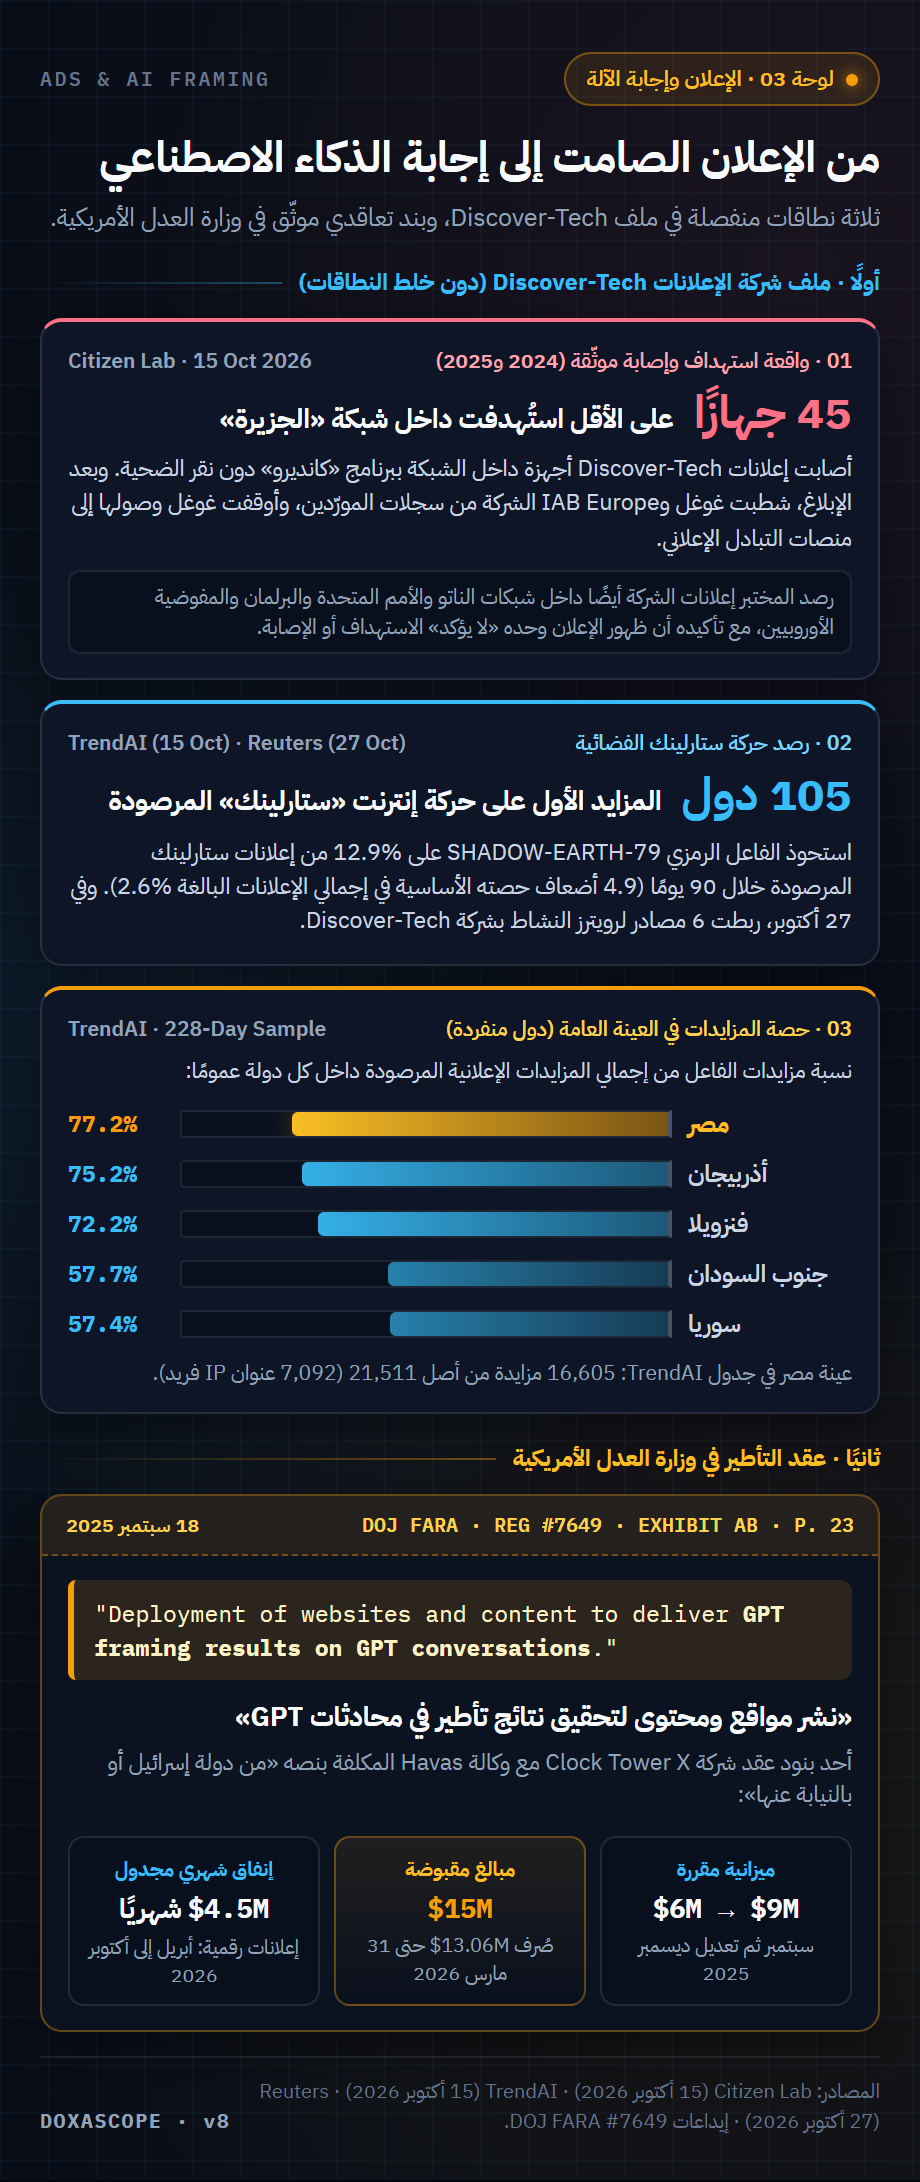
في 15 أكتوبر 2026، نشر مختبر «سيتيزن لاب» أول توثيق تقني علني لهجوم أصاب أجهزة داخل شبكة «الجزيرة» ببرنامج تجسس تجاري عبر إعلانات موجّهة. لم يحتج الهجوم إلى أن يضغط المستخدمون على الإعلان أو يحمّلوا ملفًا. واشترت تلك الإعلانات شركة «ديسكفر تك» الإسرائيلية، وجاء برنامج التجسس من شركة «كانديرو» الإسرائيلية أيضًا، بينما كانت «ديسكفر تك» مدرجة بهدوء ضمن قوائم المورّدين «المعتمدين» لدى «غوغل». [15]

استغلّ الهجوم مزادات الإعلانات التي تُجرى في جزء من الثانية لتحديد الإعلان الذي سيظهر على شاشتك. وفي هذه المزادات، قد يتلقى المزايدون بيانات مثل موقعك وعنوان اتصالك بالإنترنت ومعرّف جهازك.
وفي اليوم نفسه، 15 أكتوبر 2026، نشر باحثو «ترند إيه آي» تقريرًا عن جهة تستخدم تلك المزادات، وأشاروا إليها باسم رمزي. وفي 27 أكتوبر، قالت ستة مصادر لـ«رويترز» إن الجهة هي شركة «ديسكفر تك».
ووفقًا للتقرير، فازت هذه الجهة بأكبر عدد من مزادات عرض الإعلانات لمستخدمي «ستارلينك» في كلٍّ من 105 دول شملها الرصد. و«ستارلينك» هي خدمة الإنترنت عبر الأقمار الصناعية التابعة لشركة «سبيس إكس». وفي عينة المزايدات الإعلانية المرصودة في مصر عمومًا، بلغت حصة الجهة 77.2%. [16]
يبدأ هذا التحقيق قبل عشرين عامًا، في غرفة تنصّت داخل مبنى «إيه تي آند تي» في سان فرانسيسكو، ويصل إلى عقد مودَع لدى وزارة العدل الأمريكية يضع التأثير في إجابات «GPT» ضمن أهداف حملة مدفوعة.
وبين هاتين الواقعتين، يتتبّع التحقيق النفوذ الإسرائيلي في البنية الرقمية العالمية، من الهواتف وشبكات الاتصالات إلى مفاتيح الدخول إلى أنظمة البنوك والسحابة، ومن ساحة الحرب إلى ما تقرؤه على الإنترنت وما تجيبك به الآلة.
1. من السلك إلى الهاتف الذي في جيبك
في مبنى شركة الاتصالات الأمريكية «إيه تي آند تي» بسان فرانسيسكو، كانت نسخ من حركة الاتصالات تصل إلى الغرفة 641A لصالح وكالة الأمن القومي الأمريكية. وجمع مارك كلاين، وهو فني سابق في الشركة، وثائق تبيّن كيف وصلت تلك النسخ إلى الغرفة وما الأجهزة التي كانت تعمل فيها. ومن بينها جهاز لتحليل حركة الشبكة صنعته «ناروس»، وهي شركة أسسها رواد أعمال إسرائيليون عام 1997. [1]

وظهرت «ناروس» في مصر أيضًا. ففي 2011، ذكرت مجلة «وايرد» أن الشركة باعت معدات لفحص حركة الإنترنت إلى «المصرية للاتصالات» في عهد حسني مبارك. [1]
وفي يونيو 2013، كشفت وثائق سرّبها إدوارد سنودن، الذي كان يعمل لدى متعاقد مع وكالة الأمن القومي الأمريكية، جانبًا من حجم المراقبة. أظهرت التقارير الأولى أن الوكالة تجمع سجلات مكالمات لملايين الأمريكيين، وكشفت برنامج «بريزم» لجمع بيانات من شركات الإنترنت الكبرى. [2]
أما صلة الدولة الإسرائيلية بهذه المنظومة، فكشفتها «الغارديان» في سبتمبر من العام نفسه عبر وثيقة أخرى من تسريبات سنودن: مذكرة تفاهم بين الوكالة الأمريكية ووحدة الاستخبارات الإشارية الإسرائيلية، اتفق عليها الطرفان مبدئيًا في مارس 2009. وتبيّن المذكرة أن الوكالة كانت ترسل إلى إسرائيل «بصورة روتينية» بيانات خامًا من اتصالات اعترضتها، تشمل محتوى الاتصالات وبياناتها الوصفية، من دون تنقيتها أولًا لحذف بيانات الأمريكيين. وأتاحت المذكرة للجانب الإسرائيلي الاحتفاظ بملفات تكشف هوياتهم لمدة تصل إلى سنة. [2]
هاتف واحد وبرنامجَا تجسس
في ديسمبر 2021، كشف مختبر «سيتيزن لاب» أن هاتف السياسي المصري المعارض أيمن نور، المقيم في تركيا، تعرّض للاختراق ببرنامجَي تجسس. رصد المختبر آثار «بيغاسوس»، من إنتاج شركة «إن إس أو» الإسرائيلية، منذ مارس 2021، ثم رصد «بريداتور». وفي 22 يونيو 2021، كان البرنامجان يعملان على الهاتف نفسه في الوقت ذاته. [3]
وفي سبتمبر 2023، وثّق المختبر محاولة استهداف أحمد الطنطاوي، المرشح الرئاسي المحتمل آنذاك، ببرنامج «بريداتور». وفي هذه الحالة، تلاعب المهاجمون باتصال هاتفه بالإنترنت عبر شبكة المحمول، باستخدام جهاز من إنتاج شركة «ساندفاين». [3]
طوّرت «سايتروكس» برنامج «بريداتور»، ولها شركتان مسجّلتان في إسرائيل منذ عام 2017. وهي جزء من تحالف «إنتليكسا» الذي أسّسه تال ديليان، القائد السابق للوحدة 81 في الجيش الإسرائيلي، بحسب «فوربس» كما ينقل عنها «سيتيزن لاب».
وعندما حلّل المختبر شيفرة «بريداتور» على الآيفون، وجد فيها شرطًا يوقف تشغيل البرنامج إذا كانت منطقة الهاتف مضبوطة على إسرائيل أو كان رقم الهاتف يبدأ بالمفتاح الدولي +972، وإن لم يحسم المختبر هل يفعّل البرنامج هذا الفحص عمليًا. [3]
تجسس عالمي
وصل «بيغاسوس» إلى هاتف أحد أعضاء اللجنة التي كانت تحقق في استخدامه. ففي يوليو 2026، أعلن مختبر «سيتيزن لاب» أن الفحص الجنائي لهاتف الصحفي اليوناني والنائب الأوروبي السابق ستيليوس كولوغلو، كشف عن اختراقه بـ«بيغاسوس» في أكتوبر 2022 ومارس 2023. وفي المرتين، كان كولوغلو عضوًا بديلًا في لجنة «PEGA» بالبرلمان الأوروبي، المكلّفة بالتحقيق في استخدام البرنامج وأدوات تجسس مماثلة.
ورجّح المختبر أن الاختراق أتاح للمهاجمين الاطلاع على معلومات غير علنية عن أعمال اللجنة. ولم يرصد مؤشرات على تورّط الحكومة اليونانية. [4]
وفي صربيا، وثّق «سيتيزن لاب» بالتعاون مع مؤسسة «SHARE» اختراق هاتف ناشط طلابي ببرنامج «بيغاسوس» في تقرير نشره في سبتمبر 2026. وفي أكتوبر، كشف المختبر عن اختراق هاتف رئيس جامعة بلغراد، فلادان ديوكيتش، بالبرنامج نفسه. وبحلول تقرير أكتوبر، بلغ عدد أفراد المجتمع المدني في صربيا الذين كشفت التقارير العلنية عن استهدافهم أو اختراق أجهزتهم ببرامج تجسس تجارية 16 شخصًا على الأقل. [5]
وعلى نطاق أوسع من الهواتف الفردية، في أبريل 2026، كشف «سيتيزن لاب» في تقريره «اتصال سيئ» (Bad Connection) عن حملتين لتتبّع مواقع الهواتف استغلّتا أنظمة الإشارات في شبكات الجيلين الثالث والرابع وشرائح الاتصال (SIM). ورصد المختبر نشاطًا مرتبطًا بشبكات شركات اتصالات في إسرائيل وبريطانيا وجزيرة جيرزي وبلدان أخرى. وظلّت هوية الجهة التي أدارت كل حملة مجهولة. [6]
أمام هذا التوسع تحرّكت بعض الحكومات والمحاكم. في نوفمبر 2021، أدرجت وزارة التجارة الأمريكية شركتَي «إن إس أو» و«كانديرو» على قائمة الكيانات الخاضعة لقيود تجارية. وقالت الوزارة إن الشركتين زوّدتا حكومات أجنبية ببرامج تجسّس استُخدمت ضد صحفيين ومسؤولين ونشطاء. وفي الشهر التالي، حظرت «ميتا» على منصاتها سبع شركات تبيع خدمات المراقبة، أربع منها تأسست في إسرائيل أو تتخذ منها مقرًا. وفي 2022، استبعد صندوق الثروة السيادي النرويجي شركة «كوغنايت» من استثماراته بناءً على توصية مجلس الأخلاقيات، الذي وثّق بيعها أنظمة تنصّت لجهات ارتبطت بانتهاكات جسيمة. وفي مارس 2024، فرضت وزارة الخزانة الأمريكية عقوبات على تال ديليان وعدد من الشركات المرتبطة بـ«إنتليكسا» و«سايتروكس». [3]
رفعت «واتساب» وشركتها الأم «ميتا» دعوى ضد «إن إس أو» لاستخدامها خدمة «واتساب» في اختراق هواتف مستخدمين ببرنامج «بيغاسوس». وفي مايو 2025، قررت هيئة المحلفين أن تدفع «إن إس أو» للشركتين نحو 167.7 مليون دولار، ذهب معظمها إلى تعويض عقابي، أي مبلغ يُفرض عقوبةً لا جبرًا للضرر. وفي الحكم النهائي الصادر في 12 نوفمبر 2025، خفّضت المحكمة الجزء العقابي، فأصبح إجمالي المبلغ المستحق للشركتين 4,447,190 دولارًا (نحو 4.45 مليون دولار). وأصدرت أيضًا أمرًا دائمًا يمنع «إن إس أو» من استهداف «واتساب». [7]
البوابة الرسمية لسوق التجسّس
تدخل الدولة الإسرائيلية إلى سوق التجسّس التجاري من بوابة رسمية هي ترخيص التصدير. وهذه البوابة في يد وزارة الدفاع. تقول شركة «سيليبريت» في تقريرها السنوي إن تصدير بعض منتجاتها وحلولها يخضع لقوانين الرقابة الإسرائيلية على الصادرات، وتتولى تطبيق هذه القوانين أساسًا وكالة الرقابة على الصادرات الدفاعية (DECA) التابعة للوزارة. [3]
وحتى حين لا يدخل الهاتفَ برنامجُ تجسس، يظهر النفوذ نفسه في ما تفرضه الشركة على جهازك أو شبكتك. منذ 2022، تضع «سامسونج» تطبيق «AppCloud» على هواتف من فئتي «Galaxy A» و«Galaxy M» في غرب آسيا وشمال أفريقيا. يقترح التطبيق تنزيل تطبيقات أخرى، وتربطه منظمة «سمكس» اللبنانية بشركة «آيرون سورس»، التي تأسست في إسرائيل وأصبحت جزءًا من «يونيتي» الأمريكية. وفي فبراير 2025، قالت «سمكس» إن التطبيق يُثبّت من دون موافقة صريحة، وإنها لم تجد سياسة خصوصيته منشورة للعموم. وبحسب المنظمة، تتطلب إزالته بالكامل صلاحيات الجذر (التحكم الكامل في نظام الجهاز)، وقد يظهر مجددًا بعد تحديث النظام حتى لو عطّله المستخدم. وفي مايو، طالبت «سمكس» سامسونج بنشر سياسة خصوصية التطبيق وإتاحة إزالته. وفي نوفمبر، قالت سامسونج لموقع «سام موبايل» إنها تحمي بيانات المستخدمين وتلتزم بالقوانين المحلية. وذلك في منطقة تحظر بعض دولها التعامل مع الشركات الإسرائيلية بالقانون، كما يفعل لبنان منذ 1955. [12]
التحكم في الشبكة والبشر
في فلسطين يمتد التحكم إلى الشبكة كلها. تشترط إسرائيل موافقة مسبقة لتحصل شركات الاتصالات الفلسطينية على الترددات وتستورد المعدات. وفي 2016، وصف البنك الدولي أداء اللجنة الفنية المشتركة التي أنشأتها اتفاقات أوسلو بأنه «غير كافٍ وغير فعال»؛ فقد انتظر الفلسطينيون ثماني سنوات حتى نوفمبر 2015 لينالوا اتفاقًا محدودًا للجيل الثالث، بينما امتلكه المشغّلون الإسرائيليون منذ 2004، وقدّر البنك الدولي خسارة قطاع الهاتف المحمول الفلسطيني بين 436 مليونًا و1.15 مليار دولار في ثلاث سنوات (2013 إلى 2015). [13]
وفي غزة يمر كابل الألياف الضوئية الوحيد نحو العالم عبر إسرائيل. وبعد أكتوبر 2023، وثّقت «أكسس ناو» انقطاع 15 من أصل 19 مزود إنترنت في القطاع بحلول 31 أكتوبر بسبب القصف وتقييد الكهرباء والاضطرابات الفنية. [13]
والأخطر ما نقلته منظمة «هيومن رايتس ووتش» في 15 نوفمبر 2023 عن شركة الاتصالات الفلسطينية «بالتل» (Paltel): حين عادت الخدمة دون أي تدخل فني من الشركة، تأكدت أن الانقطاعات نتجت عن إجراءات متعمدة من السلطات الإسرائيلية، وتكرر ذلك مرتين بعدها. وقبل ذلك، في 17 أكتوبر كانت وزارة الاتصالات الإسرائيلية قد أعلنت أنها تدرس وتعدّ لقطع الاتصالات الخلوية والإنترنت عن غزة. وعندما سأل الصحفيون المتحدث العسكري الإسرائيلي عن قطع الاتصالات مع بدء العملية البرية، أجاب، بنص المنظمة: «نفعل ما يجب علينا فعله لتأمين قواتنا طالما لزم الأمر، مؤقتًا أو دائمًا، بالقدر الذي نحتاجه، ولن نقول شيئًا آخر عن ذلك». [14] من يملك الشبكة يقرر متى تنطفئ.
2. المفاتيح التي نشتريها بأموالنا
لا يحتاج النفوذ الأوسع إلى اختراق أصلًا. المؤسسات العالمية تدفع مليارات الدولارات لشركات أمن سيبراني، وتفتح لها بنفسها أعمق أبواب شبكاتها.
في 2026 وحدها، بلغت القيمة المعلنة لأربع صفقات استحواذ على شركات أمن سيبراني ذات جذور إسرائيلية 67.15 مليار دولار: أغلقت «غوغل» شراء «ويز» لأمن السحابة، وأغلقت «بالو ألتو نتوركس» شراء «سايبرآرك» لإدارة الحسابات شديدة الامتياز، وأغلقت «سيرفس ناو» شراء «آرمِس» لمراقبة الأجهزة المتصلة، بينما وقّعت «فيزا» اتفاقًا لشراء «بايوكاتش» لتحليل سلوك المستخدمين في المعاملات المصرفية بانتظار الموافقات. [8]
تجمع هذه الصناعة شبكات متقاربة يتكرر فيها اسم الوحدة 8200 الاستخباراتية: خدم فيها نير زوك مؤسس «بالو ألتو»، وشلومو كرامر المشارك في تأسيس «تشيك بوينت»، وعساف رابابورت المشارك في تأسيس «ويز»، ويقود «تشيك بوينت» منذ ديسمبر 2024 القائد الأسبق للوحدة نداف تسفرير. وبحسب تقرير هيئة الابتكار الإسرائيلية مع Dealroom، استقطبت الشركات الإسرائيلية بين 2019 و2025 نحو 21.4% من تمويل رأس المال الجريء العالمي لشركات الأمن السيبراني في التقنية العميقة. ويعمل 43.1% من موظفي «تشيك بوينت» داخل إسرائيل، وتؤكد «بالو ألتو» و«تشيك بوينت» في تقاريرهما السنوية استدعاء مهندسيهما ومديريهما للخدمة الاحتياطية خلال نزاعات 2024 إلى 2026. [9] ويتنقل الفريق نفسه عبر الصفقات الكبرى: أسس مؤسسو «ويز» قبلها شركة «أدالوم»، واشترتها مايكروسوفت عام 2015، فقاد رابابورت بعدها مجموعة أمن السحابة في مايكروسوفت ومركز تطويرها في إسرائيل، ثم أسس الفريق نفسه ويز عام 2020، والتي اشترتها غوغل. [9]
وحين تضع مؤسسة أداة حماية في قلب شبكتها، تمنح المورّد صلاحيات مكتوبة في وثائق رسمية، وهذه القائمة المحدثة حتى خريف 2026:
- ما الذي تحتفظ به الشركة، وإلى متى؟ ترسل جدران الحماية من «بالو ألتو» الملفات المشبوهة إلى سحابة «وايلدفاير» وفق سياسة الفحص التي يفعّلها العميل، وتحتفظ الخدمة بالملفات الخبيثة والبيانات الشخصية الواردة في تقارير العينات 10 سنوات كاملة. وتصل إلى ملفات الدعم فرق تعمل في 13 مركزًا حول العالم، بينها مراكز في الولايات المتحدة وإسرائيل والهند. [10]
- ماذا تستطيع المنصة أن تقرأ؟ حين يفعّل العميل كامل أدوار الفحص لمنصة «ويز» على سحابة غوغل، يمنحها صلاحية فك تشفير البيانات المحمية، وقراءة جداول البيانات، وتنزيل الشيفرة المصدرية للدوال السحابية. [11]
- من يمسك مفاتيح الخزنة؟ في خدمة «سايبرآرك» السحابية التي تدير الحسابات الإدارية الحساسة، تتولى الشركة إدارة مفاتيح التشفير افتراضيًا ما لم يفعّل العميل مفتاحه الخاص، وتفتح وثيقة الخصوصية مسار وصول طارئ لمهندسي الدعم إلى بيانات الدخول وتسجيلات الجلسات بعد موافقة المدير والعميل. [11]
لا شيء من هذا سري. كله مكتوب في وثائق الشركات، ولكل صلاحية شروطها. لكن المعنى عملي ومباشر: تملك المؤسسة الخوادم والبيانات على الورق، بينما تسلّم مفاتيح التحكم اليومي لمورّد خارجي قد تشتريه شركة أخرى أو يخضع لقانون دولة أخرى.
وحتى حين تنتقل ملكية الشركة إلى صندوق أمريكي، يبقى المحرك في مكانه. في ديسمبر 2024، اشترى صندوق «إيه إي إندستريال» الأمريكي شركة «باراغون»، مطوّرة برنامج التجسس الهاتفي «غرافيت». لكن القوائم المالية المدققة المودعة لدى هيئة الأوراق المالية الأمريكية تكشف أن قطاعها الإسرائيلي حقق في 2025 76.6% من إيرادات المجموعة كلها، وأبقت المجموعة 84.6% من أصولها طويلة الأجل داخل إسرائيل. [11] والقاعدة نفسها تتكرر في الأمن السيبراني: ضمّت «سايبرآرك» في بتاح تكفا 1,205 موظفين ومتعاقدين في البحث والتطوير، معظمهم في إسرائيل، وبعد ضمّها أعلنت «بالو ألتو» توسّع عملياتها في إسرائيل. [8] العَلَم الأمريكي على أوراق الملكية لم ينقل المحرك.
3. حين تتحول السحابة وسلسلة التوريد إلى سلاح: «مليون مكالمة في الساعة»
في الحرب، تنتقل البنية السحابية والتقنيات التجارية من حماية المؤسسات إلى إدارة الميدان والاستهداف.
في أغسطس 2025، كشفت «الغارديان» مع مجلة «+972» وموقع «لوكال كول» أن الوحدة 8200 خزّنت على سحابة «أزور» من مايكروسوفت تسجيلات ملايين المكالمات التي يجريها الفلسطينيون في غزة والضفة الغربية كل يوم، تحت شعار داخلي: «مليون مكالمة في الساعة». وقالت مصادر من الوحدة إن هذا الأرشيف ساعد في التحضير لغارات قاتلة. وفي 25 سبتمبر 2025، أعلنت مايكروسوفت أنها أوقفت وعطلت اشتراكات لوحدة داخل وزارة الدفاع الإسرائيلية، ونقلت «الغارديان» عن مصادر استخباراتية أن الوحدة خططت لنقل بياناتها إلى أمازون. [17]
وفي 16 نوفمبر 2026، نشرت «الغارديان» تحقيقًا جديدًا كشف أن وحدة برمجية عسكرية إسرائيلية اسمها «رولينغ ستون» نقلت السجل السكاني لسكان غزة والضفة الغربية إلى منطقة سحابية معزولة لأمازون في تل أبيب، ورفعت في أوائل 2024 نحو 3.5 مليون صورة لفلسطينيين إلى أمازون لتشغيل أداة للتعرف على الوجوه بالتوازي مع حواجز التدقيق في غزة، بينما عمل جنود إسرائيليون مباشرة من الطابق الثامن والعشرين في مكاتب أمازون بتل أبيب. وذكّر التحقيق ببند في عقد «نيمبوس»، البالغة قيمته 1.2 مليار دولار مع غوغل وأمازون، يمنع الشركتين من تعليق خدمات الحكومة والجيش الإسرائيلي أو تقييدها، حتى لو انتهكت شروط الاستخدام. [17]
وبين المورّد الأمريكي والوزارات تعمل شركات محلية أيضًا: تذكر دراسة لأمازون عام 2023 أن «ملام تيم» الإسرائيلية توفر حلولًا تتيح لشركاء أمازون الآخرين تقديم خدماتهم للوزارات ضمن نيمبوس، وإن كان تحقيق «الغارديان» لا يذكرها. [17] الفارق بين العقدين حاسم: في «أزور» استطاعت مايكروسوفت إيقاف خدمات محددة، أما في «نيمبوس» فاشترطت الحكومة الإسرائيلية مسبقًا نزع حق الشركتين في قول «لا» بالعقد نفسه.
ولم يتوقف دور السحابة عند التخزين. في فبراير 2025، كشف تحقيق لوكالة «أسوشيتد برس» من بيانات داخلية أن استخدام الجيش الإسرائيلي لأدوات الذكاء الاصطناعي من مايكروسوفت وOpenAI قفز في مارس 2024 إلى نحو 200 ضعف مستواه قبل 7 أكتوبر، وتضاعفت بياناته على خوادم مايكروسوفت لتتجاوز 13.6 بيتابايت بحلول يوليو 2024. قال الجيش للوكالة إن محلليه يستخدمون أنظمة مدعومة بالذكاء الاصطناعي للمساعدة في تحديد الأهداف، وإنها «تصنع أهدافًا أكثر وأسرع، لكن ليس على حساب الدقة»، وإن مراجعًا يعرف العربية يفحص الترجمات، بينما أكد ضابط استخبارات أنه رأى أخطاء في الاستهداف سببها ترجمة آلية خاطئة من العربية إلى العبرية. وقالت OpenAI إنها لا تملك شراكة مع الجيش الإسرائيلي، ورفضت مايكروسوفت التعليق لهذا التحقيق. [17]
وبالتوازي مع الأدوات الأمريكية، شغّلت الوحدة 8200 أنظمة محلية. في أبريل 2024، نشرت «+972» و«لوكال كول» شهادات ستة ضباط استخبارات عن نظام «لافندر» الذي أدرج، وفق أربعة منهم، نحو 37 ألف رجل فلسطيني أهدافًا محتملة في مرحلة مبكرة من الحرب، بينما وصفه الجيش الإسرائيلي بأنه قاعدة بيانات لربط المعلومات «وليس قائمة بعناصر عسكرية مؤكدة». [17]
وقبلها في مارس 2024، كشفت «نيويورك تايمز» (وفق ملخصات AFSC وAOAV) عن برنامج تجريبي للتعرف على الوجوه استخدمته الاستخبارات العسكرية في غزة بالاعتماد على شركة «كورسايت» (Corsight AI) الإسرائيلية إلى جانب «صور غوغل»، ووثّق التحقيق أخطاءً في التعرف أدت إلى اعتقال مدنيين، بينهم الشاعر الفلسطيني مصعب أبو توهة. ثم انتقلت تقنية «كورسايت» نفسها إلى شوارع بريطانيا: في يوليو 2025 وثّقت منظمة AOAV إقرار شرطة إسكس البريطانية بدمج برمجية «كورسايت» داخل أنظمة التعرف على الوجوه التي يورّدها المتعاقد البريطاني «ديجيتال باريرز» (Digital Barriers). [18]
وحين تخرج هذه القدرات عن حدود فلسطين، تصبح جزءًا مباشرًا من العمليات الإلكترونية والضربات:
- تشويش الملاحة (
GPS). في 22 مارس و24 يوليو 2024 (وُزِّعت الوثيقة الثانية في 31 يوليو، وتناولتها الصحافة في أغسطس)، قدّم لبنان شكويين إلى مجلس الأمن والأمين العام للأمم المتحدة يتهم فيهما إسرائيل بتشويش أنظمة الملاحة وتحديد المواقع (GPS) وتعريض الطيران المدني فوق مطار رفيق الحريري في بيروت للخطر، بينما وثّقت «لوس أنجلوس تايمز» و«لوريان توداي» امتداد التضليل الملاحي في شمال إسرائيل ولبنان على نحو أظهر الهواتف والطائرات في مواقع بعيدة عن أماكنها الحقيقية. [19] - كاميرات طهران. في 28 فبراير 2026، قُتل المرشد الإيراني علي خامنئي في ضربة على مقر القيادة. وفي 23 مارس 2026، نقلت «أسوشيتد برس» عن مصدرين لم تسمّهما، مسؤول استخباري وشخص اطلع على العملية، قول الثاني إن كل كاميرات المرور في طهران تقريبًا كانت مخترقة لسنوات، وإن البيانات تدفقت إلى خوادم في إسرائيل. وكانت «فايننشال تايمز» قد نشرت دور الكاميرات قبلها، ولم يرد مكتب رئيس الوزراء الإسرائيلي على طلب التعليق. [20] هكذا تحوّلت شبكة بنتها دولة لمراقبة شعبها إلى عين استهداف لخصمها.
- سلسلة توريد البيجرات. في 17 سبتمبر 2024، انفجرت آلاف أجهزة البيجر بين أيدي عناصر «حزب الله» في لبنان، وفي اليوم التالي انفجرت أجهزة لاسلكي، فقتلت الهجمتان 39 شخصًا وجرحت أكثر من 3,400. وكشف تحقيق «رويترز» كيف عبث مصمّمو العملية بالبطاريات قبل التوزيع: أخفوا صفيحة فيها ستة غرامات من مادة PETN المتفجرة بين خليتين مع مفجّر لا تكشفه الأشعة السينية، وبنوا متاجر وصفحات ومنشورات وهمية على الإنترنت لتخدع فحص «حزب الله» قبل الشراء. اخترقت العملية سلسلة التوريد نفسها، لا البرمجيات وحدها، ونقلت «رويترز» عن مصدرين أمنيين غربيين أن الموساد قادها. ولم تعد العملية سرًا: أهدى نتنياهو الرئيس الأمريكي ترامب «بيجرًا ذهبيًا»، وفي 24 سبتمبر 2026 رفع بيجرًا على منصة الجمعية العامة للأمم المتحدة وهو يذكّر بيوم 17 سبتمبر 2024، وتقول «أسوشيتد برس» إن إسرائيل تتفاخر بها دليلًا على قدراتها التقنية والاستخباراتية. [21]
4. الإعلان، والرواية، والآلة التي تجيبك
الطبقة الأخيرة هي الأقرب إلى شاشتك وعقلك: تتبّعك عبر الإعلان، وتصنع الرواية على المنصات، وتدفع المال لتشكيل ما تجيبك به نماذج الذكاء الاصطناعي.
تبدأ هذه الطبقة من مزادات الإعلانات التي افتتحنا بها القصة. في شبكة «الجزيرة»، استهدفت الحملة 45 جهازًا على الأقل خلال عامي 2024 و2025، وأثبت «سيتيزن لاب» إصابة بعض الأجهزة ببرنامج تجسّس من تطوير «كانديرو»، التي أصبحت تُعرف باسم «إنتغريتي لابز». وظهرت إعلانات «ديسكفر تك» أيضًا داخل شبكات الناتو والأمم المتحدة والمفوضية والبرلمان الأوروبيين. هناك، توقّف دليل المختبر عند ظهور الإعلانات. [15]
وكانت «ديسكفر تك» مدرجة منذ 2020 على قوائم المورّدين لدى غوغل واتحاد الإعلان الأوروبي (IAB Europe). وفي أكتوبر 2026، شطب الطرفان الشركة من قوائمهما بعد أن أبلغهما المختبر بنتائجه، وأوقفت غوغل وصولها إلى منصات التبادل الإعلاني. ويكشف التقرير صلة أخرى بصناعة التجسّس. فمن بين مساهمي «ديسكفر تك»، من 2020 حتى مارس 2026، شركة مرتبطة بسارة حامو، التي أدارت شبكة الشركات التابعة لتحالف «إنتليكسا» وراء برنامج «بريداتور». [15]
تابع باحثو «ترند إيه آي» مزادات الإعلانات على مدى 228 يومًا، وشمل الرصد أكثر من مليون عنوان اتصال بالإنترنت (IP). وفي اختبار على مدى 90 يومًا لحركة «ستارلينك»، استحوذت الجهة التي ربطتها مصادر «رويترز» بشركة «ديسكفر تك» على 12.9% من إعلانات «ستارلينك» المرصودة، أي ما يعادل 4.9 أضعاف حصتها الأساسية (2.6%) من إجمالي الإعلانات.
وفي العينة الأوسع للمزايدات الإعلانية في مصر، سجّل التقرير لهذه الجهة 16,605 مزايدات من أصل 21,511 (77.2%). وسجّل لها أيضًا حصصًا مرتفعة في سوريا (57.4%) وجنوب السودان (57.7%). ورجّح الباحثون أن الجهة كانت تستخدم هذه المزادات لتتبّع مستخدمي الإنترنت وتحديد مواقعهم. [16]
ومن تتبّع الشاشة تنتقل المعركة إلى صناعة الرواية نفسها، بتحقيقين مستقلين كشفا آلة عمليات التأثير العابرة للحدود:
- عملية «بريزون بريك» (
PRISONBREAK) في إيران. في أكتوبر 2025، وثّق «سيتيزن لاب» (مع جامعة كليمسون) شبكة تضم أكثر من 50 حسابًا مصطنعًا على «إكس» أُنشئت في 2023 ونشطت بكثافة منذ يناير 2025 لنشر مقاطع مولّدة بالذكاء الاصطناعي تدعو الإيرانيين للتمرد. وفي يوم 23 يونيو 2025، تزامن النشر مع الغارة الإسرائيلية على سجن إيفين بطهران: رصد المختبر أول منشور مؤكد للشبكة عن القصف الساعة 11:52 صباحًا بتوقيت طهران، وعند الساعة 12:05 ظهرًا أثناء استمرار الغارات، نشر أقدم حساباتها فيديو مفبركًا عن الهجوم وصفته «بي بي سي فارسي» لاحقًا بأنه «مفبرك» بعد أن خدع وسائل إعلام أعادت نشره. وخلص المختبر إلى أن الفرضية الأكثر اتساقًا مع الأدلة هي أن جهة غير محددة في الحكومة الإسرائيلية، أو متعاقدًا يعمل تحت إشرافها الوثيق، يدير العملية مباشرة. [22] - شركة «بلاك كور» (
BlackCore) من فرنسا إلى أنغولا. في 11 يونيو 2026، أصدرت وكالة مكافحة التدخل الرقمي الفرنسية الرسمية «فيجينوم» (VIGINUM) تقريرًا تقنيًا من 40 صفحة عن عملية تدخل في الانتخابات البلدية الفرنسية (15 و22 مارس 2026) سمتها «روخ سوليس» (Rokh Solis)، شملت تشويه مرشحين من حزب «فرنسا الأبية» وبناء قطبين أيديولوجيين متصادمين عبر مواقع وحسابات منسّقة. ورصدت الوكالة أوجه تشابه مع نشاط «كيان إسرائيلي بلا صفة قانونية» اسمه «بلاك كور» وربطت أساليبه بحملات سابقة في انتخابات نيويورك البلدية (نوفمبر 2025) واسكتلندا وتوغو وأنغولا، لكنها أكدت أن الأدلة لا تكفي للجزم بهوية منفّذ العملية الفرنسية أو الجهة التي طلبتها، كما سجلت أن العملية حققت انتشارًا محدودًا رغم التضخيم المصطنع. وبإسناد مستقل في 17 سبتمبر 2026، كشف «سيتيزن لاب» بنية برنامج تدريب أدارته «بلاك كور» لموظفي حكومة أنغولا لإطلاق حملة تأثير عبر «ميتا» و«تيك توك»، بينما زعمت الشركة على موقعها الترويجي امتلاك آلاف الحسابات الوهمية، قبل أن تمحو مواقعها وحساباتها العامة. [23]
الصين على خط المواجهة
في 18 نوفمبر 2026، نشر حساب على «إكس» يقول صاحبه إنه يقيم في الصين مثالًا بارزًا لرواية تربط شركات أمن وتقنية ذات جذور إسرائيلية بأعطال واختراقات غربية؛ إذ جمع قائمة بتلك الشركات والحوادث طالبًا من «جروك» (Grok) تسمية بلد الشركات بكلمة واحدة، فأجاب «إسرائيل»، وتجاوز المنشور 200 ألف مشاهدة وقت الرصد. [24] وقبل ذلك بأشهر، في يناير 2026، نقلت «رويترز» عن مصادر مطلعة أن السلطات الصينية طلبت من الشركات المحلية وقف استخدام برامج أمن سيبراني من أكثر من اثنتي عشرة شركة إسرائيلية وأمريكية، بينها «تشيك بوينت» و«بالو ألتو» و«ويز» و«سايبرآرك»، خشية أن تجمع هذه البرامج معلومات سرية وتنقلها إلى الخارج. [24]
وكان التوتر الإعلامي بين الجانبين قد ظهر علنًا قبلها بعام: ففي 15 سبتمبر 2025، اتهم نتنياهو أمام وفد من المشرعين الأمريكيين جهاتٍ بقيادة قطر ودولٍ مثل الصين بشنّ «محاولة لفرض حصار جديد» على إسرائيل و«حصار إعلامي بتمويل هائل»، فردّت السفارة الصينية بأنها «صُدمت» من كلامه ووصفت الاتهام بأنه «بلا أساس». [24]
توجيه الذكاء الاصطناعي والحملات ضد معاداة السامية
أما الذروة فتتجاوز المنصات إلى الآلة التي تسألها فتجيبك. في سبتمبر 2025، أودعت شركة «كلوك تاور إكس» (Clock Tower X)، التي يملكها براد بارسكيل، لدى وزارة العدل الأمريكية نص عقدها مع وكالة «هافاس» الإعلامية في ألمانيا. وينص العقد على أن الوكالة مكلفة «من دولة إسرائيل أو بالنيابة عنها» بحملة في الولايات المتحدة لمكافحة معاداة السامية. [25]
وتضع قائمة المهام هدفًا مكتوبًا بوضوح: «نشر مواقع ومحتوى لتحقيق نتائج تأطير في محادثات GPT» (GPT framing results)، لتوجيه طريقة عرض النموذج للموضوع حين يسأله المستخدم، وإلى جانبها حملات شهرية على محركات البحث بمنصة ذكاء اصطناعي اسمها MarketBrew «لتحسين ظهور الروايات ذات الصلة». [25]
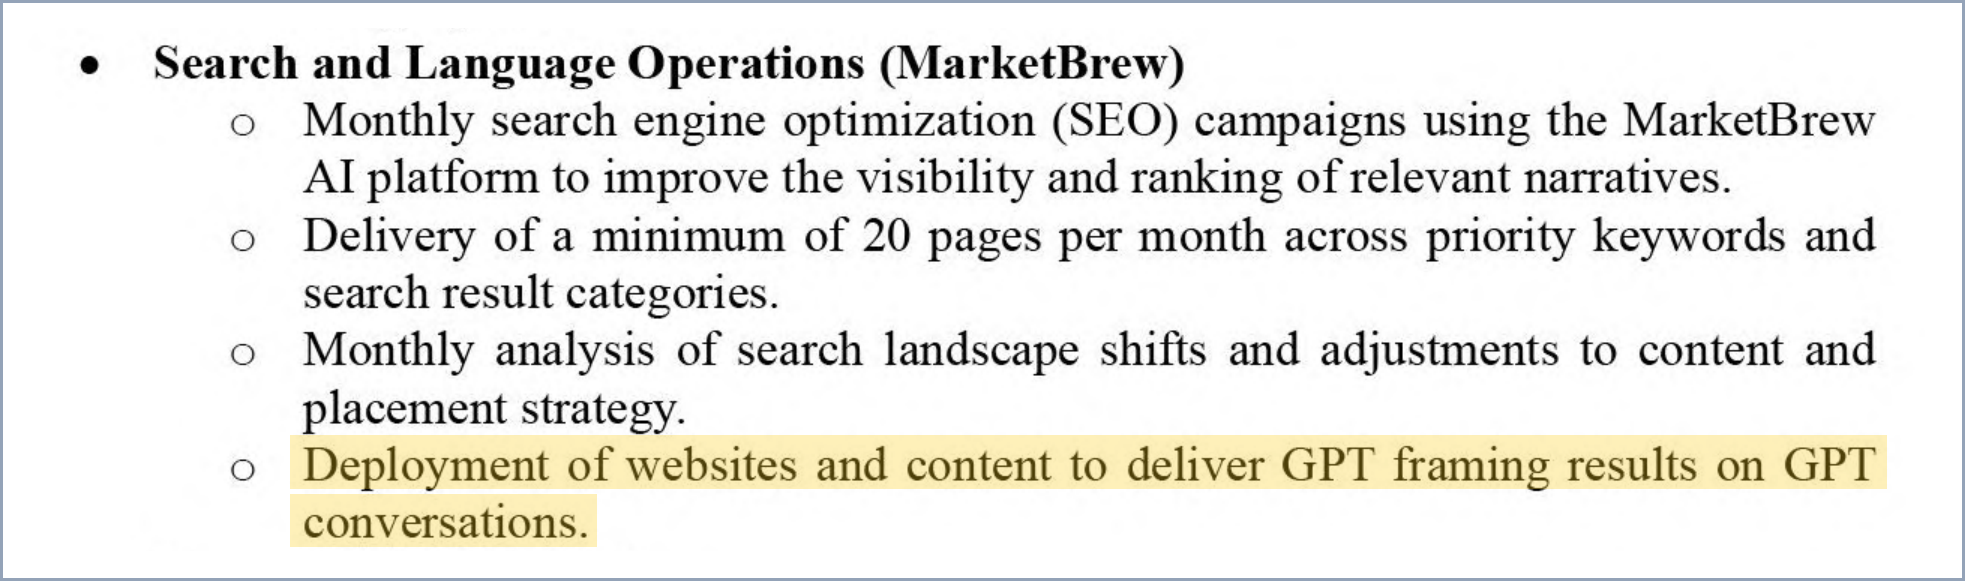
بدأت الميزانية بمليون ونصف مليون دولار شهريًا لأربعة أشهر، ثم رفع تعديل أودعته الشركة في ديسمبر 2025 الوعاء إلى 9 ملايين دولار. وفي بيان مايو 2026 عن الأشهر الستة المنتهية في 31 مارس 2026، أفادت الشركة بتلقي 15 مليون دولار وإنفاق 13,061,802.50 دولار، ثم ألحقت جدول إعلانات رقمية بقيمة 4.5 مليون دولار شهريًا من أبريل إلى أكتوبر 2026، وأدرجت بين مواقع الحملة موقع «allyvia.org» بمقالات عن حماس وغزة والتحالف الأمريكي الإسرائيلي. [25] ورغم أن الشركة ألغت في 13 أكتوبر 2025 تسجيل «دولة إسرائيل» موكلًا مباشرًا بزعم أنه كان «خطأ»، فقد أبقى تعديل ديسمبر 2025 نص التكليف نفسه، ووصف بيان مايو 2026 عمل الشركة بأنه دعم لتكليف دولة إسرائيل لهافاس. [25] إجابة الذكاء الاصطناعي صارت هدفًا تعاقديًا مدفوع الأجر «من دولة إسرائيل أو بالنيابة عنها».
5. بلسانهم، وما تكشفه الوثائق
أقوى ما في هذا التحقيق لا يأتي من خصوم إسرائيل، بل من الشركات والمسؤولين أنفسهم:
- تقرّ شركة «ألوت» الإسرائيلية كتابةً في تقريرها السنوي بأن بعض منتجاتها «استُخدمت، وقد تُستخدم مستقبلًا، من قبل عملاء حكوميين أو أمنيين على نحو غير متوافق مع حقوق الإنسان، أو يُنظر إليه على أنه كذلك». [26]
- تقرّ «سيليبريت» الإسرائيلية، بعد تحقيق لمنظمة العفو الدولية عن استخدام أجهزة أمن صربية لأدواتها ضد صحفيين ونشطاء، بأنها «وجدت من المناسب إيقاف استخدام منتجاتها لدى العملاء المعنيين». [26]
- يصف مسؤول كبير في وكالة الأمن القومي الأمريكية، في وثيقة من 2008، الإسرائيليين بأنهم شركاء ممتازون في الاستخبارات الإشارية لكنهم يتجسسون على الولايات المتحدة، ويقول: «التبادل قوي إلى حد أننا نشارك أحيانًا أكثر مما قصدنا». [2]
- تشكر «مايكروسوفت» صحيفة «الغارديان» لأن تقاريرها كشفت معلومات «لم نستطع الوصول إليها بسبب التزاماتنا بخصوصية العملاء». [17]
- ويتفاخر نتنياهو نفسه أمام وفد من مشرّعي الولايات الأمريكية في 15 سبتمبر 2025، بحسب النص الرسمي لوزارة الخارجية الإسرائيلية، سائلًا عن هواتفهم المحمولة: «أنتم تحملون قطعة من إسرائيل هناك مباشرة». [27]

ما تكشفه هذه الوثائق أخطر من أي سر، لأن المنظومة تعمل تمامًا كما صُممت. ولهذا فإن السؤال الذي يجب أن يتغير هو سؤال المشتري نفسه. حين تشتري وزارة أو بنك أو شركة اتصالات نظام حماية (والأدهى، نظام تجسس)، لم يعد كافيًا أن تسأل: هل يؤدي الوظيفة؟ بل يجب أن تراجع جدول الصلاحيات قبل التوقيع: من يدخل إلى الشبكة؟ من يمسك مفاتيح التشفير؟ أين تذهب البيانات ومتى تُحذف؟ وهل تملك المؤسسة أن تسحب الصلاحيات، وتنقل بياناتها، وتوقف الخدمة حين تقرر تغيير المورّد؟
وتبقى أمامنا أسئلة لا تملك الوثائق العلنية جوابها بعد: أي الصلاحيات مُنحت فعلًا في عقد كل عميل؟ وما حال شبكة غزة اليوم؟ وأي الحكومات تشتري التتبع والاختراق عبر الإعلانات وشبكات الاتصال؟ وكم تغيّرت إجابات نماذج الذكاء الاصطناعي بعد حملات «التأطير»؟
قد يظهر إعلان على هاتفك من دون أن تعرف من اشتراه أو لماذا اختارك. وقد تسأل نموذج ذكاء اصطناعي من دون أن تعرف أن هناك من دفع مالًا ليحاول التأثير في إجابته. في الحالتين، ما يصل إليك ظاهر على الشاشة. أما القرارات التي اتُّخذت قبل أن يصل إليك، فمن يستطيع أن يراها، ومن يحاسب أصحابها؟
من يراقب من يراقب العالم؟
أعددنا لهذا التحقيق تقريرًا بحثيًا وسجلًا للأدلة يجمع الحالات ومصادرها ويبيّن درجة الإثبات لكل حالة. وقد ننشرهما لاحقًا في إصدار مستقل.
اقرأ أيضًا:
اللوحات التفسيرية
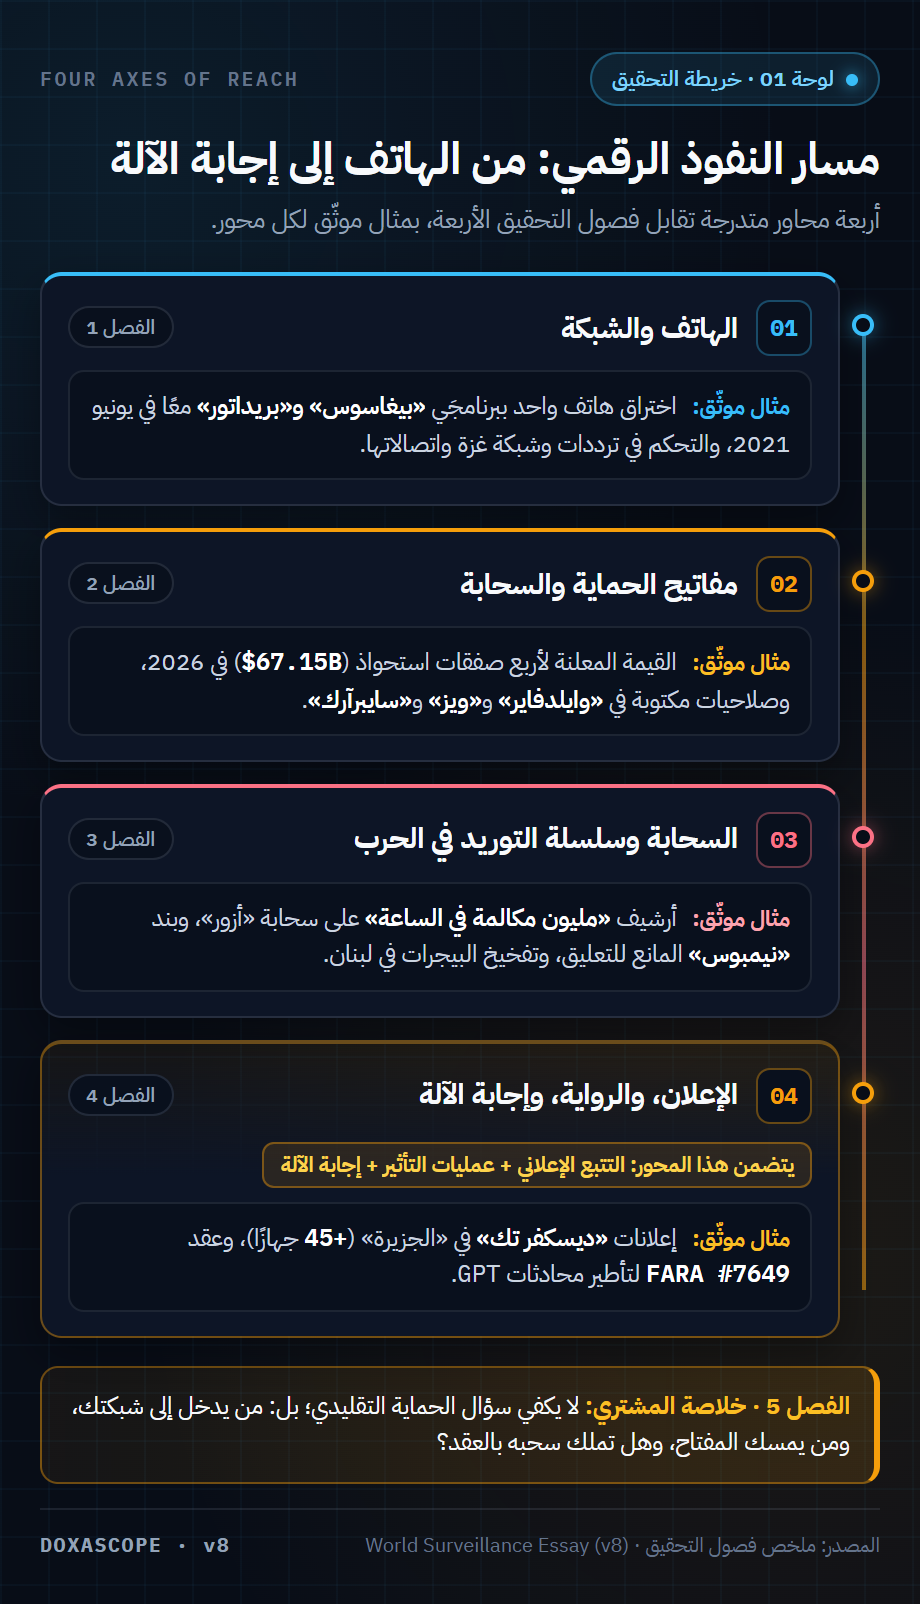
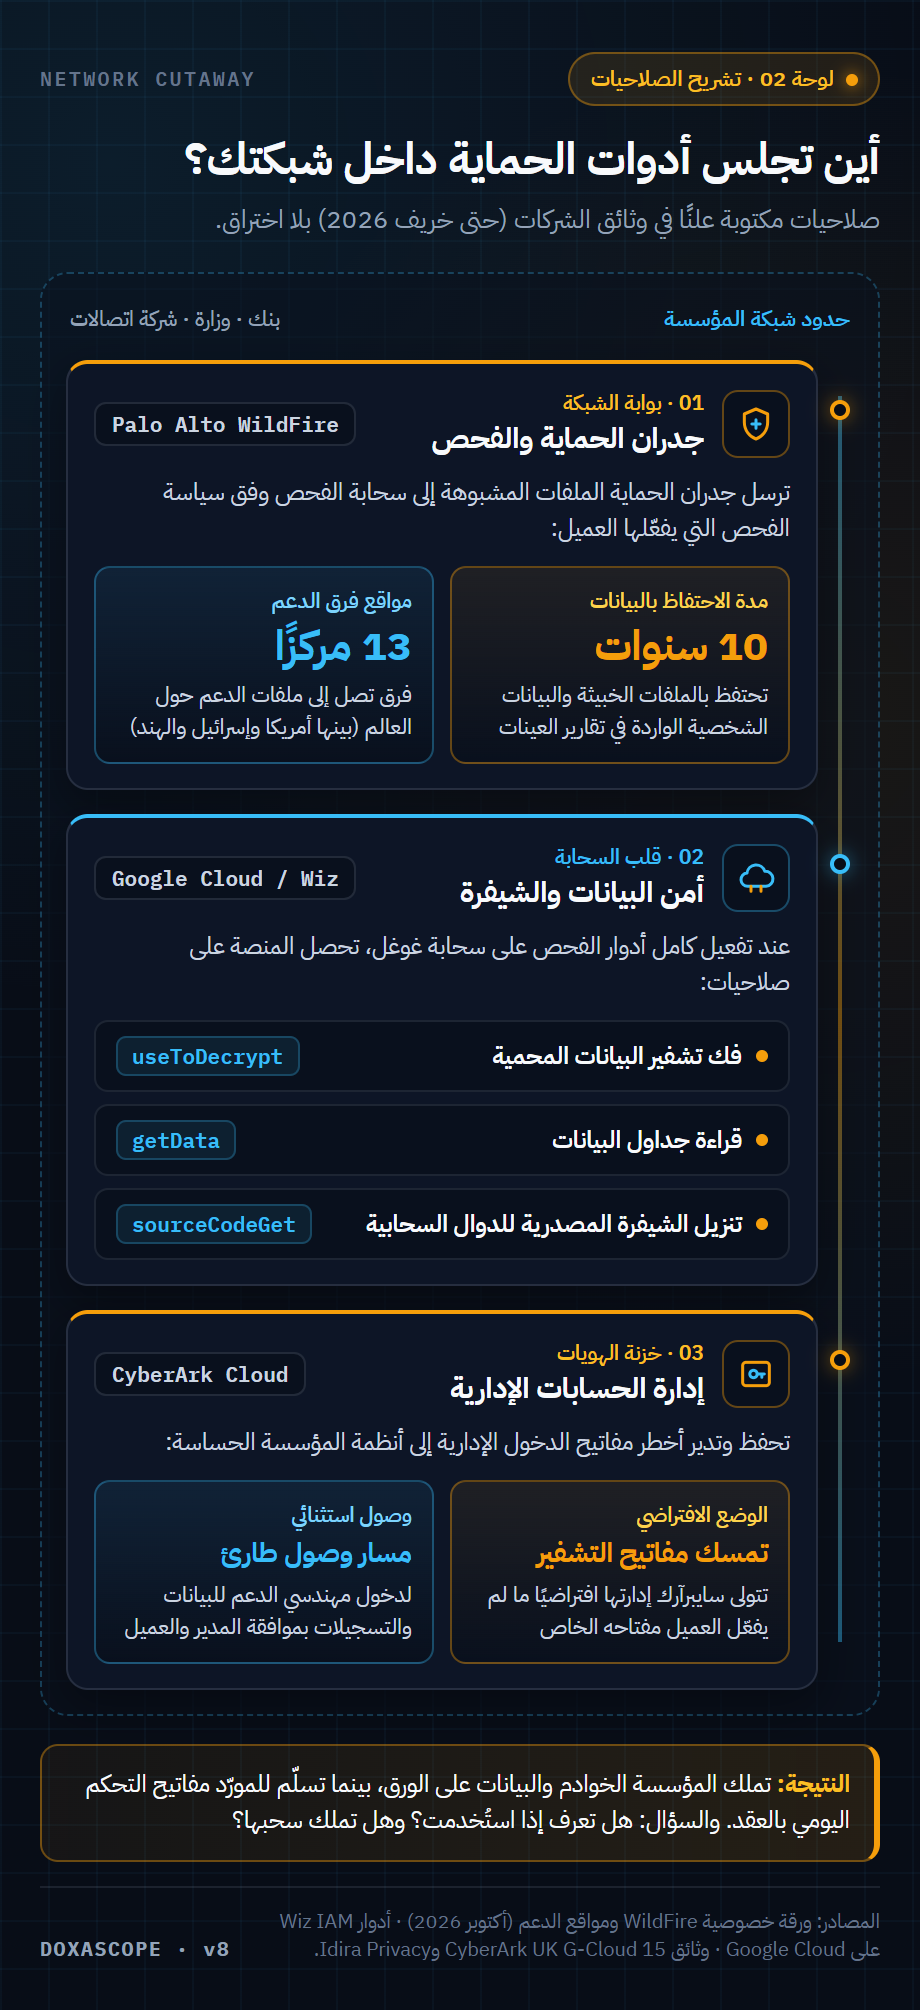
أداة مرافقة
المصادر
[1] أرشيف EFF؛ WIRED: الغرفة 641A وNarus STA 6400؛ WIRED: ناروس ومصر (2011).
[2] The Guardian: NSA collecting phone records of millions of Verizon customers daily (6 يونيو 2013)؛ The Guardian: NSA Prism program taps in to user data of Apple, Google and others (6 يونيو 2013)؛ The Guardian: NSA shares raw intelligence including Americans' data with Israel (11 سبتمبر 2013)؛ نص مذكرة التفاهم كما نشرته الغارديان.
[3] Citizen Lab: Pegasus vs. Predator (ديسمبر 2021)؛ Citizen Lab: أحمد الطنطاوي (سبتمبر 2023)؛ وزارة الخزانة الأمريكية: عقوبات Intellexa (5 مارس 2024)؛ إدراج NSO وCandiru (86 FR 60759)؛ ميتا: صناعة المراقبة للإيجار (ديسمبر 2021)؛ توصية مجلس الأخلاقيات النرويجي (PDF)؛ قرار الصندوق النرويجي؛ Cellebrite FY2025 Form 20-F (DECA).
[4] Citizen Lab: Espionage Against the European Parliament: Stelios Kouloglou (3 يوليو 2026).
[5] Citizen Lab: Pegasus Spyware Infection of Serbian Pro-Democracy Student Activist (2 سبتمبر 2026)؛ Citizen Lab: Targeting Democracy: Vladan Đokić & Serbia (19 أكتوبر 2026).
[7] الحكم النهائي لمحكمة شمال كاليفورنيا الفيدرالية: WhatsApp v. NSO (Doc. 810، 12 نوفمبر 2025)؛ محكمة الاستئناف الفيدرالية للدائرة التاسعة: مذكرة NSO الافتتاحية عبر معهد نايت (11 فبراير 2026)؛ Courthouse News Service: Israeli spyware company blocked from WhatsApp (17 أكتوبر 2025).
[8] Alphabet Q3 10-Q (Note 8: Wiz)؛ Palo Alto FY26 10-K (Note 8: CyberArk)؛ ServiceNow Q3 10-Q (Note 5: Armis)؛ Visa FY26 10-K (Note 2: BioCatch)؛ CyberArk FY2024 Form 20-F (فريق البحث والتطوير).
[9] Check Point FY2025 Form 20-F؛ دراسة ETH Zurich عن الوحدة 8200؛ CTech: تقرير هيئة الابتكار الإسرائيلية 2025؛ هيئة الابتكار وDealroom: Israeli Deep Tech Report 2025 (PDF)؛ Wiz: سيرة أساف رابابورت؛ Index Ventures: مؤسسو أدالوم وويز.
[10] ورقة خصوصية WildFire (أكتوبر 2026)؛ مواقع الدعم الفني.
[11] أدوار Wiz على Google Cloud (useToDecrypt / getData / sourceCodeGet)؛ وثيقة CyberArk على UK G-Cloud 15؛ خصوصية Idira/CyberArk (Annex 1 & 2)؛ REDLattice SEC Form 8-K Ex. 99.3 (Notes 3 & 16)؛ Citizen Lab: Graphite.
[12] SMEX: Invasive Israeli-founded bloatware is harvesting data from Samsung users in WANA (13 فبراير 2025)؛ SMEX: رسالة مفتوحة إلى سامسونج (5 مايو 2025)؛ SamMobile (نوفمبر 2025، مع رد سامسونج)؛ Android Authority (17 نوفمبر 2025).
[13] البنك الدولي: Telecommunication Sector Note in the Palestinian Territories (فبراير 2016)؛ ISOC Palestine في IETF 118 (6 نوفمبر 2023)؛ Access Now: How Israel is shutting down the internet in Gaza (10 نوفمبر 2023).
[14] Human Rights Watch: Gaza Communications Blackout Imminent Due to Fuel Shortage (15 نوفمبر 2023)؛ Access Now: رد مجموعة Paltel على HRW وAccess Now.
[15] Citizen Lab: How Discover-Tech turned targeted ads into a pipeline for spyware (15 أكتوبر 2026).
[16] TrendAI Research: Invasive Ads: SHADOW-EARTH-79 & Starlink؛ Reuters عبر iTnews (27 أكتوبر 2026)؛ Gizmodo؛ Tom's Hardware.
[17] تحقيق The Guardian، 16 نوفمبر 2026؛ The Guardian: 'A million calls an hour' (6 أغسطس 2025)؛ The Guardian: Microsoft blocks Israel's use of its technology (25 سبتمبر 2025)؛ Microsoft: Update on ongoing Microsoft review (25 سبتمبر 2025)؛ دراسة AWS عن إسرائيل (2023)؛ AP عبر Fortune: Israel's use of Microsoft and OpenAI (فبراير 2025)؛ The Guardian: Lavender (3 أبريل 2024).
[18] The New York Times: Israel Deploys Expansive Facial Recognition Program in Gaza (27 مارس 2024)؛ AOAV: Corsight & Essex Police / Digital Barriers (7 يوليو 2025)؛ AFSC Investigate: Corsight AI (تلخيص تحقيق NYT مارس 2024).
[19] الأمم المتحدة: شكوى لبنان في 22 مارس 2024 (A/78/823 - S/2024/256)؛ الأمم المتحدة: رسالتا لبنان المؤرختان في 24 يوليو 2024 (A/78/975 - S/2024/566)؛ Los Angeles Times: Israel blamed for GPS spoofing (9 يوليو 2024)؛ L'Orient Today: Lebanon UN complaint on GPS interference (1 أغسطس 2024)؛ The961: شكوى لبنان في مارس 2024.
[20] AP عبر PBS NewsHour: Iran built a vast camera network to control dissent. Israel used it to track targets (23 مارس 2026)؛ Financial Times: Inside the plan to kill Ali Khamenei (مارس 2026).
[21] Reuters: How Israel's bulky pager fooled Hezbollah (16 أكتوبر 2024)؛ AP عبر PBS: Survivors of Israel's pager attack (6 أغسطس 2025)؛ AP عبر PBS: Netanyahu addresses 2026 UN General Assembly (24 سبتمبر 2026).
[23] SGDSN / VIGINUM: التقرير التقني الرسمي Rokh Solis / BlackCore (PDF، 40 صفحة، يونيو 2026)؛ صفحة نشر SGDSN؛ Citizen Lab: BlackCore's Influence Operations for Hire (17 سبتمبر 2026).
[24] المنشور على إكس (18 نوفمبر 2026)؛ Reuters عبر The Star: بكين تطلب وقف برمجيات الأمن السيبراني الأمريكية والإسرائيلية (يناير 2026)؛ Ynet: نتنياهو والصين (15 سبتمبر 2025)؛ China Daily: رد السفارة الصينية (19 سبتمبر 2025).
[25] FARA 7649: العقد ونطاق العمل (18 سبتمبر 2025)؛ FARA 7649: تعديل ديسمبر 2025؛ FARA 7649: البيان التكميلي (18 مايو 2026)؛ FARA 7649: جدول الإعلانات (يونيو 2026).
[26] Allot FY2025 Form 20-F (Items 3D & 4B)؛ Cellebrite FY2025 Form 20-F.
[27] وزارة الخارجية الإسرائيلية (gov.il): النص الرسمي لكلمة نتنياهو في فعالية «Fifty States - One Israel» (15 سبتمبر 2025)؛ TRT World: Netanyahu to US lawmakers: 'Your cell phones and medicines carry Israel's mark' (16 سبتمبر 2025).